
Membangun software yang berkualitas bukan hanya tentang memastikan kode berfungsi sesuai kebutuhan. Developer juga perlu mempertimbangkan keamanan, kualitas, dan berbagai persyaratan yang harus dipenuhi sepanjang proses pengembangan. Di sinilah Software Development Life Cycle (SDLC) Compliance berperan.
Memahami Compliance Dari Perspektif Yang Lebih Jelas
Compliance dalam pengembangan software adalah proses memastikan bahwa kode program dan proses pembuatannya mematuhi aturan, standar keamanan, serta regulasi hukum yang berlaku.
Namun, memenuhi persyaratan compliance tidak selalu mudah. Berbagai ketentuan seperti GDPR, PCI DSS, SOX, dan HIPAA dapat menambah kompleksitas proses pengembangan, terutama ketika persyaratan tersebut harus dipenuhi tanpa menghambat produktivitas tim engineering atau memperlambat delivery software.
Kabar baiknya, compliance tidak harus menjadi proses terpisah yang menambah beban kerja. Dengan praktik engineering yang tepat, developer dapat mengintegrasikan persyaratan compliance ke dalam SDLC sejak awal. Pendekatan ini membantu perusahaan menjaga kualitas dan keamanan software sekaligus membangun proses pengembangan yang lebih terstruktur.
Lalu, bagaimana developer dan perusahaan dapat menerapkan pendekatan tersebut secara efektif? Panduan ini membahas peran kualitas kode dalam memenuhi compliance, tanggung jawab developer dalam SDLC, serta praktik engineering yang dapat membantu menyederhanakan proses pemenuhan persyaratan compliance.
Dua Ranah Tanggung Jawab yang Perlu Dipahami:
- Developer: Bertanggung jawab untuk memastikan kualitas kode (reliability, security, dan maintainability) serta keseluruhan pertahanan codebase terhadap serangan.
- Perusahaan: Bertanggung jawab untuk memberikan proses alur kerja formal dan lingkungan yang aman.
Pembagian tanggung jawab ini membantu memperjelas area yang perlu menjadi fokus developer dan bagaimana mereka dapat memenuhi tanggung jawab tersebut secara efisien.
Karena mencapai complience bukan hanya dengan melakukan audit saja, tetapi perlu ditanamkan mindset untuk membangun software yang bekualitas tinggi.
Overview
Bagi developer, compliance adalah proses formal yang membuktikan bahwa software berjalan dengan aman, dapat diandalkan, dan memastikan data dikelola sesuai standar keamanan dan regulasi yang berlaku. Namun proses ini bukanlah tugas terpisah yang dilakukan di akhir, melainkan prinsip-prinsip ini harus terintegrasi pada seluruh Software Development Lifecycle (SDLC).
Alasan “mengapa” hal ini harus dilakukan adalah karena regulasi. Namun “bagaimana” cara melakukannya, kembali lagi kepada proses engineering yang berkualitas. Bahkan sebenarnya mencapai kebutuhan compliance hanyalah nilai-nilai best practices yang telah diakui para developer.
Mengapa Kualitas Kode Berperan dalam Memenuhi Complience
Dari perpektif SDLC, codebase yang berkualitas tinggi ialah:
- Reliable: berfungsi sesuai kebutuhan dan menghasilkan output yang konsisten. Keandalan ini didukung oleh pengujian yang memadai untuk membantu mengidentifikasi bug sejak dini.
- Secure: dapat secara aktif dan pasif untuk bertahan dari serangan dan tidak mengandung kerentanan yang umum diketahui.
- Maintainable: mudah dipahami, diperbaiki, dan diperbarui secara aman tanpa menggangu keseluruhan fungsi, hal ini penting agar kerentanan dapat diperbaiki sesegera mungkin.
- Defensible: dalam proses audit, dokumentasi, log, dan kode dapat membantu perusahaan menjelaskan “Bagaimana data pelanggan dilindungi” karena terdapat bukti yang dapat ditelusuri untuk mendukung pemenuhan persyaratan compliance.
Technical debt dapat menjadi salah satu hambatan dalam memenuhi persyaratan compliance. Kode yang sulit dipahami dan dipelihara, pengujian yang tidak memadai, serta kontrol keamanan yang kurang optimal dapat meningkatkan risiko kerentanan dan menyulitkan perusahaan dalam menunjukkan pemenuhan persyaratan yang berlaku. Sebaliknya, kualitas kode yang baik, pengujian yang memadai, dan maintainability yang terjaga membantu developer mengurangi risiko tersebut sekaligus mendukung upaya perusahaan dalam memenuhi persyaratan compliance.
Tanggung Jawab SDLC: Developer Vs. Business
Cara paling mudah untuk mengetahui siapa yang bertanggung jawab untuk mewujudkan SDLC complience adalah dengan membaginya dalam dua ranah yang berbeda: code-related “apa yang dibuat” dan enviroment-related “fondasi tempatnya dibuat”.
Apa yang Dibuat: The Developer’s Domain
Inilah fokus utama developer, termasuk prinsip secure coding untuk mencegah kerentanan umum seperti pada OWASP TOP 10. Lalu termasuk juga bagaimana cara menangani data sensitif, seperti menerapkan enskripsi dan masking data di log. Dan lagi, hal ini mencakup pengaturan izin (permissions) yang ketat menggunakan akses kontrol, membuat jejak audit (audit trail) pada log, dan manajemen dependensi yang aman dengan mengidentifikasi dan memperbaiki third-party libraries yang mempunyai celah keamanan (CVEs).
Fondasi Tempatnya Dibuat: The Business’s Domain
Perusahaan harus menyediakan fondasi yang aman, karena kode bergantung pada lingkungan tempatnya berjalan. Developer adalah konsumen dari lingkungan ini, bukan pembuatnya.
Ranah perusahaan terbagi menjadi dua bagian:
- Teknis (the platform): Infrastruktur yang aman dan kumpulan tools yang digunakan setiap hari, perusahaan bertanggung jawab untuk:
- Infrastrtukur yang aman: Firewall, ACLs, dan konfigurasi cloud yang telah diperkuat (hardened).
- Manajemen Akses: Direktori terpusat untuk mengelola indentitas dan akses pengguna, seperti Okta atau Entra ID.
- Tools dan Pipeline: CI/CD pipeline, security scanner, central logging.
- Adminstratif (the process): Termasuk kumpulan peraturan, regulasi, dan prosedur yang wajib dipatuhi developer, perusahaan bertanggung jawab untuk:
- Tata kelola formal: Regulasi keamanan resmi dan penilaian resiko berstandar.
- Prosedur utama: Proses formal untuk change management serta rencana penanganan insiden.
- Pengetahuan dan Pelatihan: Pelatihan kewaspadaan keamanan dan audit berkala.
Peran Developer Dalam SDLC Compliance
Developer memiliki peran penting dalam mendukung pemenuhan persyaratan compliance melalui praktik engineering sehari-hari. Dalam pekerjaan yang berkaitan langsung dengan kode, ada lima prinsip yang perlu diperhatikan:
- Menerapkan Desain Kode yang Aman
Semua data yang berasal dari sumber eksternal perlu diperlakukan sebagai input yang tidak tepercaya hingga melalui proses validasi yang sesuai. Developer juga perlu memastikan bahwa input diproses sebagai data, bukan sebagai perintah yang dapat dieksekusi. Praktik ini membantu mengurangi risiko injection flaws (OWASP A03). Selain itu, data yang ditampilkan pada antarmuka aplikasi perlu ditangani dengan aman untuk membantu mencegah serangan cross-site scripting (XSS).
- Melindungi Data Sensitif
Informasi sensitif, seperti API keys dan password, tidak boleh ditanam langsung (hard-coded) dalam source code. Sebaliknya, kredensial tersebut perlu dikelola melalui mekanisme yang sesuai, seperti secrets manager. Developer juga perlu memastikan bahwa informasi sensitif tidak terekspos melalui log dalam bentuk teks biasa (plaintext). Untuk melindungi data selama transmisi maupun penyimpanan, gunakan ryptographic libraries yang tepercaya dan sesuai dengan standar keamanan yang berlaku. Praktik ini mendukung perlindungan data dan dapat membantu perusahaan memenuhi persyaratan yang relevan, termasuk yang ditetapkan dalam PCI DSS atau HIPAA, sesuai dengan ruang lingkup penerapannya.
- Menerapkan Kontrol Akses yang Ketat
Developer perlu memanfaatkan mekanisme autentikasi dan otorisasi yang sesuai untuk memastikan setiap pengguna hanya dapat mengakses resource atau melakukan tindakan sesuai dengan hak aksesnya. Pemeriksaan otorisasi harus dilakukan pada setiap request yang relevan, bukan hanya saat pengguna pertama kali masuk ke aplikasi. Prinsip ini membantu mengurangi risiko broken access control (OWASP A01).
- Membuat Jejak Audit
Hal ini membutuhkan pembuatan log entry dengan konteks yang detail untuk memberikan informasi yang berguna pada konteks bisnis dan keamanan (misalnya: “File deleted”, bukan cuma “Endpoint $delete hit”). Catatan log sebaiknya menjelaskan peristiwa yang terjadi secara kontekstual. Untuk aktivitas penting, seperti login, akses data sensitif, dan tindakan berisiko tinggi, log perlu memuat konteks yang relevan, termasuk siapa yang melakukan tindakan, apa yang dilakukan, dan kapan terjadinya. Pencatatan ini tetap perlu mempertimbangkan perlindungan data sensitif agar log tidak menjadi sumber risiko baru.
- Manajemen Dependensi
Dengan memeriksa kode dari open-source dan pihak ketiga lainnya untuk memastikan bahwa dependensi sepenuhnya dipahami dan berasal dari sumber yang terpercaya. Hal ini juga termasuk menggunakan tools yang disediakan untuk melacak vulnerabilites (CVEs). Hal tersebut akan berguna untuk menjaga libraries yang digunakan tetap diperbarui secara konsisten yang merupakan hal penting dalam regulasi modern.
Bagaimana Dengan Peran AI?
Penggunaan AI dalam pengembangan software menghadirkan tantangan tambahan dalam menjaga kualitas kode dan memenuhi persyaratan compliance. Kode yang dihasilkan AI dapat meningkatkan volume kode yang perlu ditinjau, sehingga menambah beban proses code review. Dalam beberapa kasus, kode tersebut juga dapat menjadi lebih kompleks sehingga menyulitkan proses peninjauan, pemeliharaan, dan audit. Selain itu, kode yang dihasilkan AI tidak selalu mengikuti praktik coding yang aman. Tanpa instruksi, konteks, dan validasi yang memadai, AI dapat menghasilkan kode dengan kerentanan kritis, termasuk password atau API keys yang ditanam langsung (hard-coded) dalam codebase. Karena itu, kode yang dihasilkan AI tetap memerlukan review dan pengujian yang sesuai dengan tingkat risiko, sama seperti kode yang ditulis oleh developer. Tantangannya adalah memastikan proses verifikasi tersebut tetap efektif tanpa memperlambat pengembangan software. Tanpa pendekatan yang tepat, peningkatan produktivitas dari penggunaan AI dapat diimbangi oleh bertambahnya upaya untuk menjaga kualitas, keamanan, dan compliance codebase.
Namun, prinsip utamanya tetap sama:
- Menerapkan Desain Kode yang Aman: Kode yang dihasilkan AI seringkali langsung mempercayai input. Pastikan semua input tervalidasi dan mengenkripsi semua output untuk mencegah kerentanan.
- Melindungi Data Sensitif: Model AI mungkin menampilkan informasi rahasia pada log atau source code (hard-coded). Ketika meninjau harus lebih teliti pada informasi sensitif yang di tanam langsung (hard-coded) dan memastikan informasi tersebut tidak pernah dicatat dalam log.
- Menerapkan Kontrol Akses yang Ketat: AI sering kali mengabaikan Pastikan kode mengecek izin user pada setiap request, bukan hanya pada autentikasi.
- Membuat Jejak Audit: Logs dari AI biasanya hanya terkait hal-hal teknis. Pastikan log mencatat informasi yang relevan pada setiap peristiwa penting, termasuk siapa yang melakukan tindakan, apa yang dilakukan, dan kapan tindakan tersebut terjadi.
- Manajemen Dependensi: AI mungkin akan menyarankan libraries yang tidak aman atau dengan sumber yang tidak jelas. Setiap depedensi yang disarankan oleh AI harus dilakukan pengecekan terkait Supply Chain Attack atau CVEs.
Bagaimana SonarQube Memudahkan SDLC Compliance
Memahami tentang “code vs. environment” adalah langkah pertama. Selanjutnya adalah otomatisasi pekerjaan tersebut. Compliance bukanlah fase terpisah dalam SDLC, melainkan adalah hasil dari konsistensi, proses development berkualitas tinggi yang memprioritaskan compliance sejak awal. SonarQube membantu mendukung pendekatan ini dengan mengotomatiskan analisis kualitas kode dan mendeteksi masalah keamanan, serta mengintegrasikan pemeriksaan tersebut ke dalam alur kerja pengembangan.
Otomatisasi Pemeriksaan Kode
Untuk developer, SonarQube akan meninjau kode secara otomatis dan menyediakan petunjuk penyelesaiannya untuk segera ditindak. Itu semua terjadi di dalam worfkflow, sehingga menjadi bagian dari proses development, bukan langkah tambahan.
- Feedback Langsung dalam Workflow: Hasil analisis langsung ditampilkan pada IDE dan setiap pull request. Memberikan feedback instant mengenai langkah selanjutnya yang perlu diambil untuk menyelesaikan masalah mengenai kualitas dan keamanan, dimana hal ini akan mengarah ke complience.
- Manajemen terpusat: SonarQube memastikan semua developer bekerja dengan aturan-aturan dan standar kualitas yang sama, dapat diakses secara langsung pada SonarQube for IDE.
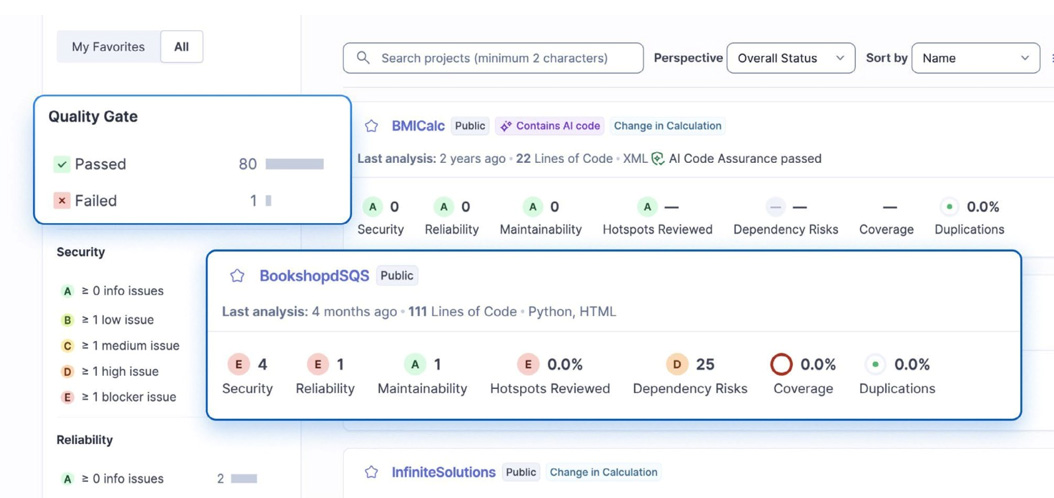
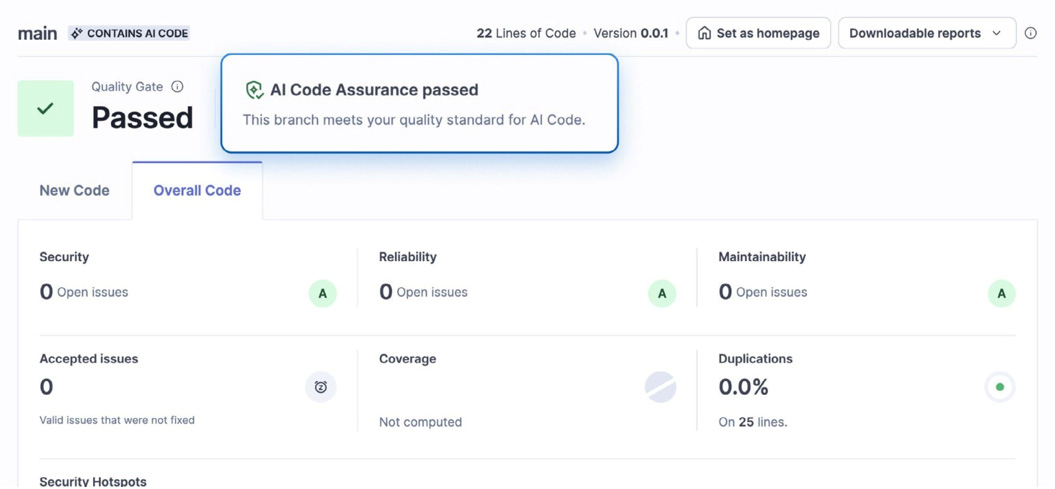
- AI Code Assurance: SonarQube menyediakan framework khusus untuk menagani risiko-risiko (seperti masalah kualitas, keamanan, dan compliance) dari kode yang dihasilkan AI.
- Software Composition Analysis (SCA): Tersedia pada SonarQube Advanced Security, fitur ini mengidentifikasi vulnerabilites (CVEs) dan risiko complience dari depedensi open-source, membantu untuk menghasilkan Software Bill of Materials (SBOM).
Menegaskan Regulasi dalam Enviroment
Bagi perusahaan, SonarQube menyediakan tools untuk memperketat dan mengatur lingkungan development.
- Manajemen Kualitas yang Terpusat: Perusahaan dapat memperjelas kualitas kode yang dibuat dan memperketat peraturan-peraturan spesifik pada semua developer dan AI coding tools.
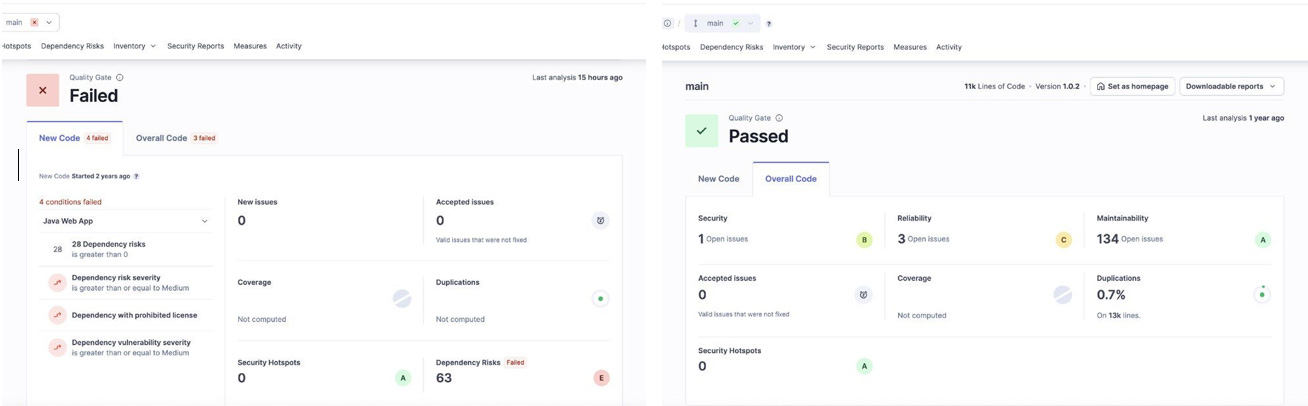
- Penegakan Compliance Otomatis: Quality gate pada SonarQube adalah mekanisme utama untuk menegakan compliance. Fitur ini secara otomatis memblokir pull requests dan branches yang tidak memenuhi standar kualitas, keamanan, atau test coverage. Hal tersebut mencegah adanya kode yang tidak compliance masuk kedalam codebase utama.
Bukti untuk Auditors
Bagian penting dari SDLC compliance adalah menyediakan bukti/evidance. SonarQube dapat membuat bukti ini secara otomatis, memberikan laporan yang jelas mengenai apa yang dideteksi dan perbaikan yang dilakukan.
- Jejak Audit Otomatis: SonarQube membuat jejak audit secara lengkap dengan mengirimkan log yang aman, tidak dapat diubah, dan rinci dari seluruh SonarQube Server, SonarQube Cloud, dan SonarQube for IDE. Jejak ini mencatat semua critical action, termasuk user lifecyle, perubahan konfigurasi, dan security events untuk memastikan transparansi operasional secara penuh, serta memenuhi regulasi dan compliance.
- Menyederhakan Pembuatan Laporan: Developer dan manager dapat dengan mudah membuktikan bahwa kode yang dibuat memenuhi standar regulasi. Fitur reporting SonarQube dapat membuat laporan untuk regulasi seperti OWASP Top 10, CWE Top 25, dan PCI DSS.
- Integrasi Antar-Tools: Mendukung integrasi dengan berbagai first-party dan third-party tools, termasuk DevOps, manajemen proyek, serta keamanan dan compliance. Integrasi ini membantu menyelaraskan alur kerja dan mendukung kesiapan audit.
Kesimpulan: Compliance Bagian Dari Keahlian Developer
Compliance tidak harus menjadi beban yang menghambat pengembangan software. Developer perlu berfokus pada kode yang berkualitas, aman, dan tangguh, sementara perusahaan bertanggung jawab menyediakan infrastruktur, kebijakan, serta proses yang mendukung pemenuhan persyaratan compliance.
SonarQube membantu menjembatani kedua tanggung jawab tersebut melalui pemeriksaan otomatis yang terintegrasi dalam workflow pengembangan. Developer memperoleh umpan balik langsung untuk mengidentifikasi masalah pada kode, sementara mekanisme seperti Quality Gate membantu menerapkan standar kualitas secara konsisten.
Dengan pendekatan ini, compliance dapat menjadi bagian dari praktik pengembangan sehari-hari, bukan sekadar pemeriksaan di akhir proses. Hasilnya, perusahaan dapat lebih proaktif dalam mengelola risiko serta menjaga kualitas dan keamanan software.
Eksplor SonarQube Bersama i3
Integrasikan pemeriksaan kualitas kode dan keamanan ke dalam workflow pengembangan bersama SonarQube. Bangun software yang lebih berkualitas, kurangi risiko sejak dini, dan dukung upaya pemenuhan compliance secara konsisten!
Written by: Masagus Rayhan Bayhaqi, DevOps Consultant
Edited by: Pipit Pirda Damayanti, Marketing